
En las últimas semanas, en InfoRepara estamos encontrándonos con una situación cada vez más habitual entre usuarios y empresas: correos electrónicos aparentemente legítimos que consiguen engañar al destinatario para que introduzca su dirección de correo y contraseña en una página falsa.
No hablamos necesariamente de mensajes especialmente sofisticados. En muchos casos se presentan como una factura, un documento compartido, una notificación, un archivo pendiente de revisar o incluso un aviso relacionado con la propia cuenta de correo. El usuario pulsa sobre el enlace y accede a una página que imita, en ocasiones de forma bastante convincente, la pantalla de inicio de sesión de Microsoft 365, Google u otros servicios.
El problema comienza cuando introducimos nuestras credenciales.
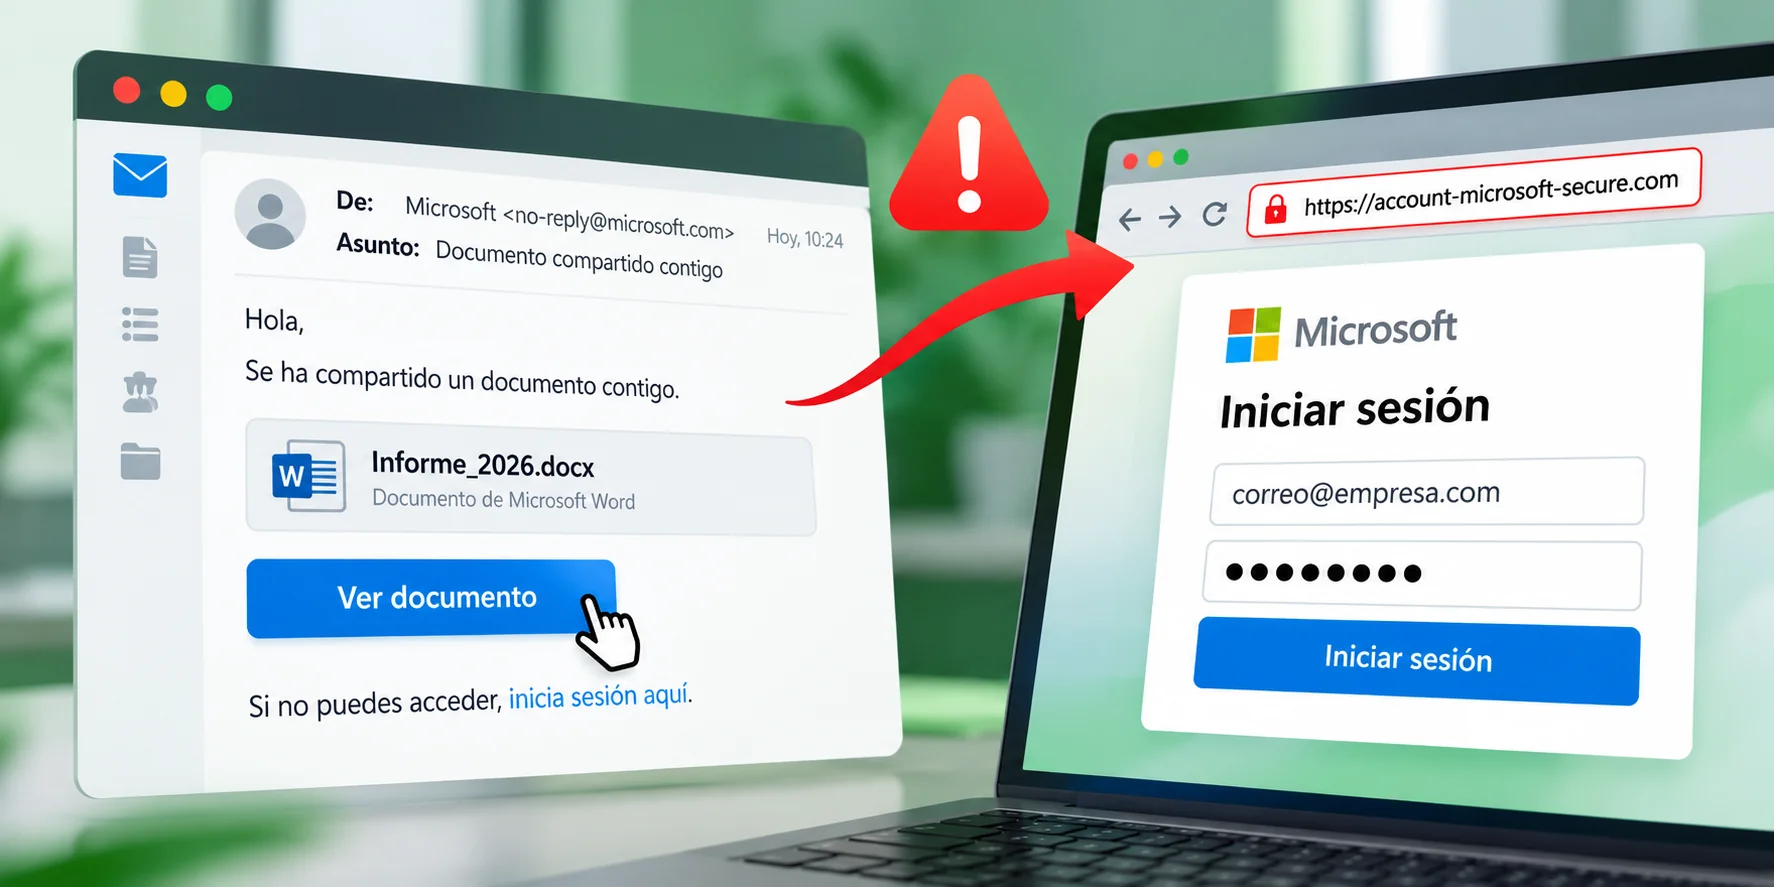
Una página que parece real, pero no lo es
Este tipo de fraude se conoce habitualmente como phishing y su objetivo es conseguir que sea el propio usuario quien facilite información confidencial al atacante.
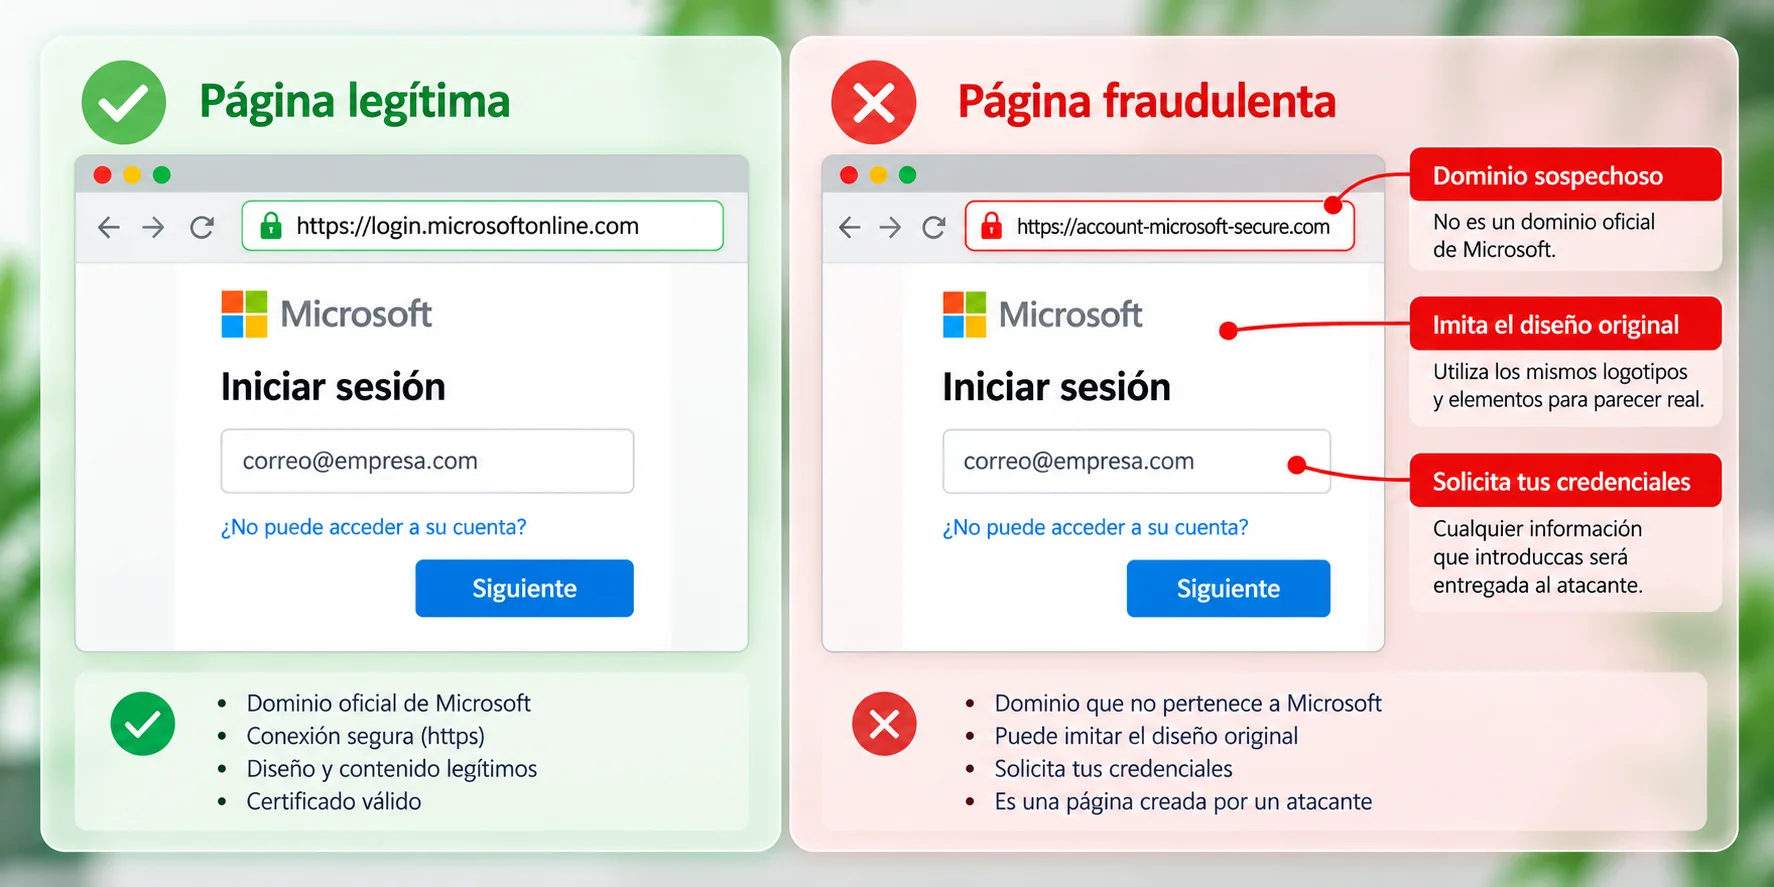
La página puede mostrar los logotipos, colores y elementos habituales de Microsoft, Google o cualquier otro proveedor. Incluso puede estar preparada específicamente para que la víctima encuentre una pantalla prácticamente idéntica a la que utiliza todos los días.
Pero hay una diferencia fundamental: no estamos introduciendo la contraseña en Microsoft o Google, sino entregándosela directamente a un tercero.
A partir de ese momento, el atacante puede intentar utilizar esas mismas credenciales para acceder a la cuenta real.
Y aquí conviene aclarar algo importante: una página fraudulenta también puede mostrar un candado y utilizar una conexión HTTPS. Que una web tenga un certificado de seguridad no significa que sea legítima. Lo verdaderamente importante es comprobar que estamos accediendo al dominio correcto del proveedor.
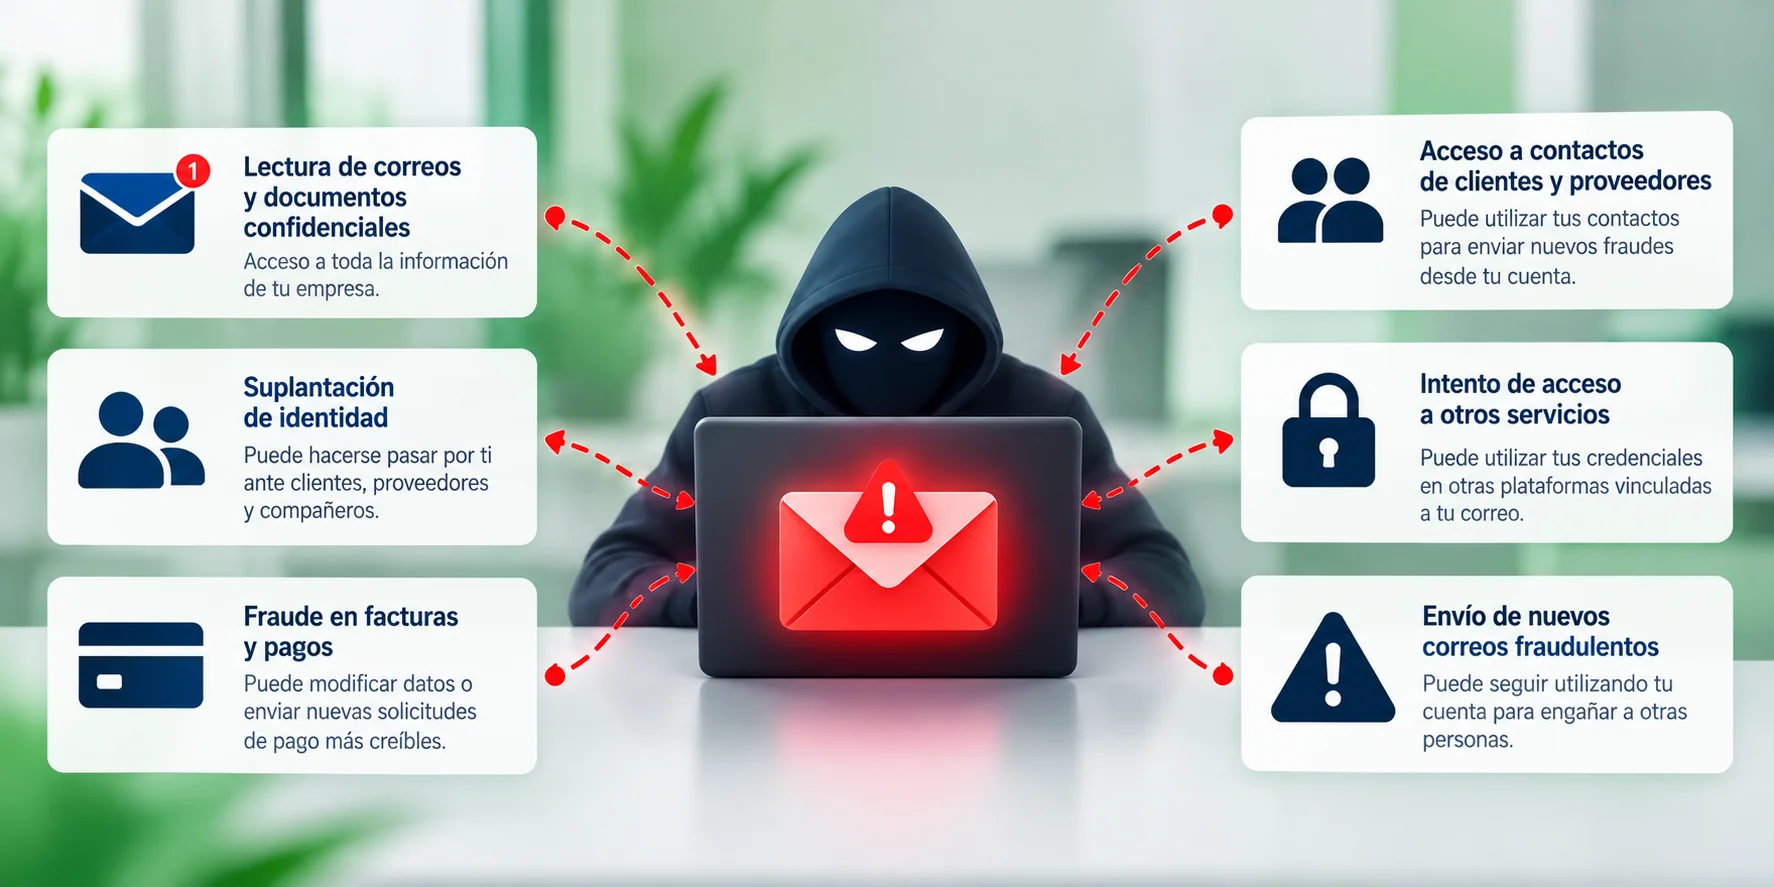
¿Qué puede ocurrir si alguien accede a nuestro correo?
Una cuenta de correo corporativa contiene mucha más información de la que normalmente pensamos.
Además de poder leer conversaciones, documentos o información confidencial, un atacante que consigue controlar una cuenta puede utilizarla para intentar engañar a otras personas.
Por ejemplo, puede estudiar conversaciones anteriores con clientes y proveedores y utilizar esa información para enviar mensajes mucho más creíbles. También puede hacerse pasar por el usuario, enviar nuevos correos desde una dirección legítima o tratar de conseguir acceso a otros servicios vinculados a esa dirección.
En un entorno empresarial las consecuencias pueden ser especialmente importantes. Pensemos, por ejemplo, en alguien que tiene acceso a conversaciones relacionadas con facturas y pagos y trata posteriormente de introducir un cambio de número de cuenta bancaria dentro de una conversación aparentemente normal.
En determinadas situaciones, el atacante también puede configurar reglas de reenvío de mensajes, ocultar determinadas comunicaciones o intentar mantener el acceso a la cuenta sin que el propietario se dé cuenta.
El peligro ya no está únicamente en la información que contiene el buzón. Una cuenta de correo comprometida puede convertirse en una herramienta para intentar engañar a clientes, proveedores y compañeros de trabajo.
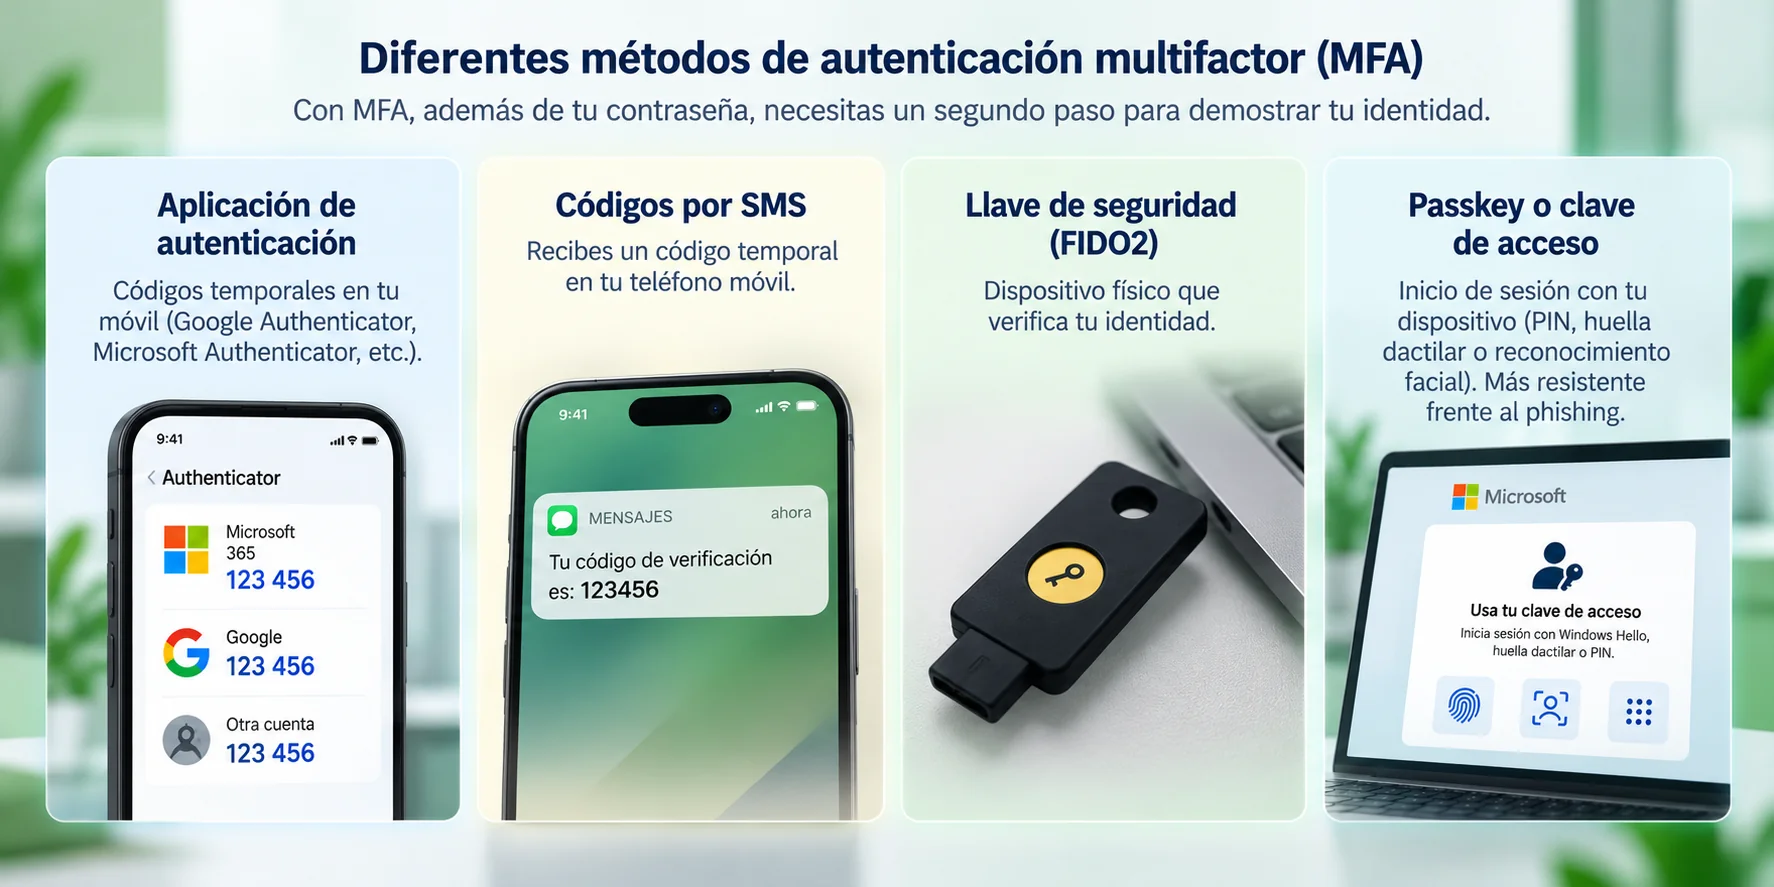
La contraseña ya no debería ser nuestra única barrera
Una de las medidas más importantes para proteger una cuenta de correo es activar la autenticación multifactor (MFA), también conocida como verificación en dos pasos.
Su funcionamiento es sencillo: conocer la contraseña no es suficiente para iniciar sesión. Se necesita una segunda forma de demostrar nuestra identidad.
De esta manera, aunque accidentalmente introduzcamos nuestra contraseña en una página fraudulenta, el atacante todavía tendrá que superar una barrera adicional.
Microsoft y Google permiten utilizar diferentes métodos de verificación. Entre ellos podemos encontrar aplicaciones de autenticación, códigos temporales enviados por SMS, dispositivos físicos de seguridad y, cada vez con mayor protagonismo, sistemas como las passkeys o claves de acceso.
Estas últimas permiten identificarnos mediante nuestro propio dispositivo, utilizando por ejemplo Windows Hello, un PIN, huella dactilar o reconocimiento facial, sin tener que proporcionar una contraseña tradicional a la página web.
Además, las passkeys y las llaves de seguridad FIDO2 están diseñadas para ofrecer una mayor resistencia frente al phishing, ya que la autenticación queda vinculada al servicio legítimo.
¿Entonces activar la verificación en dos pasos es suficiente?
Supone una mejora enorme respecto a proteger una cuenta únicamente mediante contraseña, pero la seguridad ha seguido evolucionando.
Los ataques actuales pueden intentar conseguir no solamente nuestra contraseña, sino también códigos temporales de autenticación o incluso engañarnos para que aprobemos una solicitud de inicio de sesión que nosotros no hemos iniciado.
Existen además técnicas capaces de interceptar sesiones autenticadas en determinadas circunstancias, por lo que no todos los métodos de verificación ofrecen el mismo nivel de protección.
Por eso es importante acostumbrarnos a una regla sencilla:
Nunca debemos aprobar una solicitud de inicio de sesión que no hayamos iniciado nosotros mismos.
Los sistemas más modernos, como las passkeys y las llaves de seguridad compatibles con FIDO2, ofrecen una protección superior frente a determinadas técnicas de phishing.
La tendencia actual de fabricantes como Microsoft y Google es precisamente avanzar hacia mecanismos de autenticación resistentes al phishing y reducir progresivamente la dependencia de las contraseñas tradicionales.
¿Cómo podemos detectar un correo fraudulento?
No existe una regla infalible, pero sí podemos adoptar algunos hábitos que reducen considerablemente el riesgo.
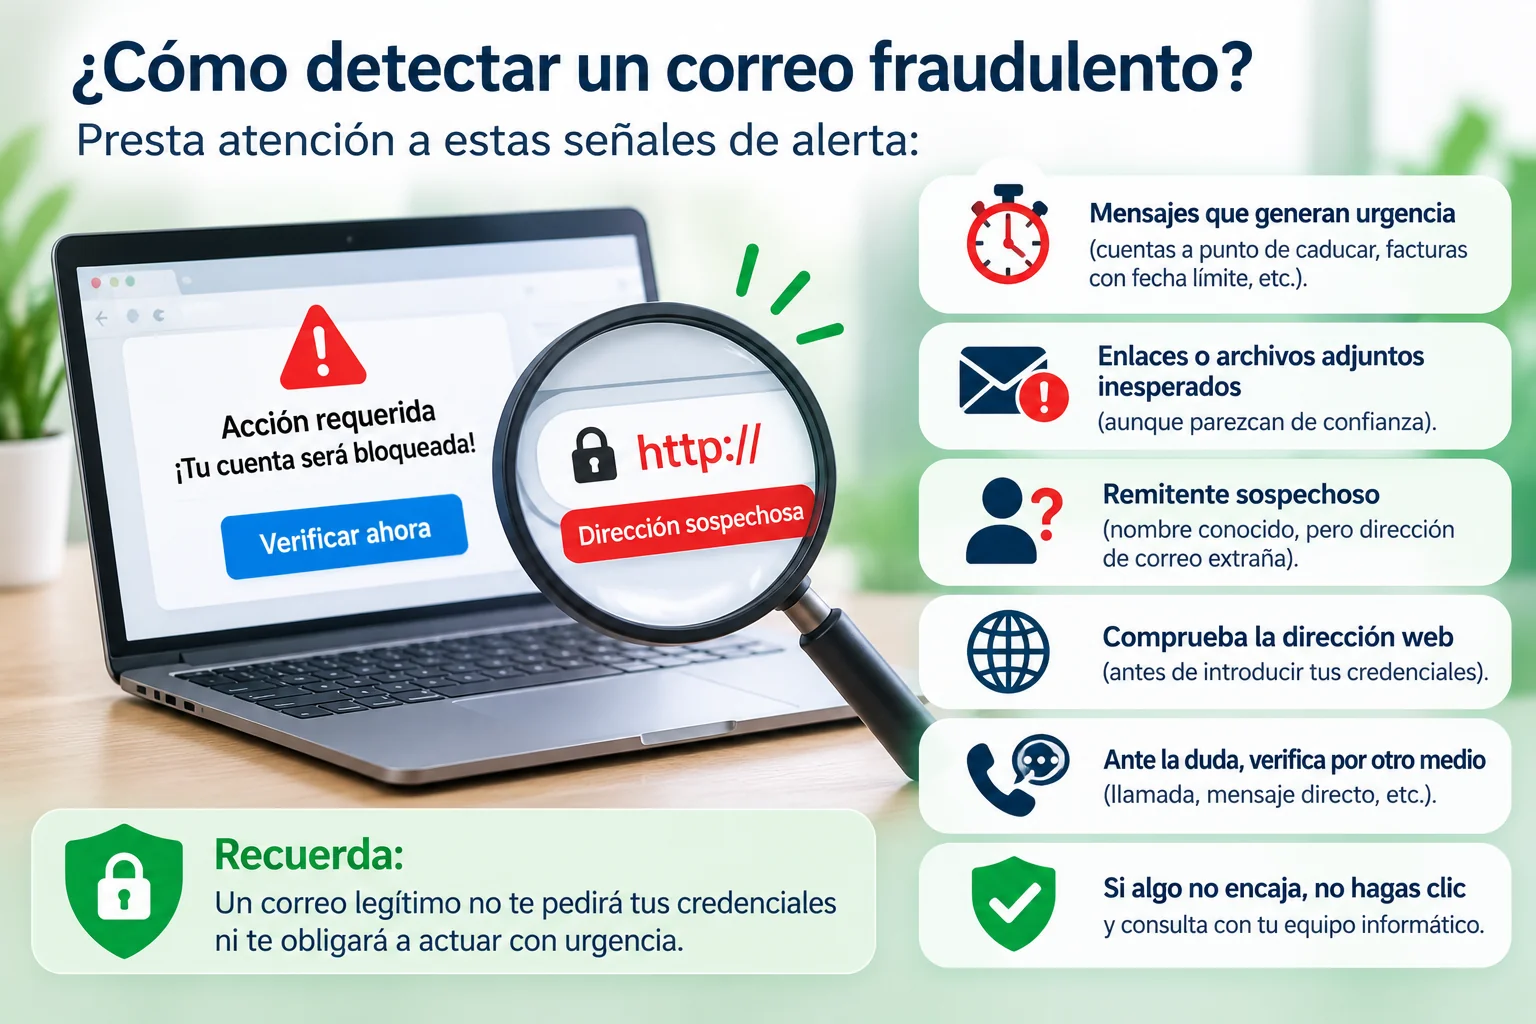
Hay que desconfiar especialmente de los mensajes que intentan generar urgencia: una contraseña que supuestamente va a caducar, una cuenta que va a ser bloqueada, una factura que debe revisarse inmediatamente o un documento que requiere nuestra atención.
También debemos comprobar quién envía realmente el mensaje. Que aparezca el nombre de una empresa conocida no significa necesariamente que el correo proceda de ella. Los atacantes pueden utilizar direcciones muy parecidas a las originales o incluso suplantar identidades conocidas.
Antes de introducir una contraseña después de pulsar un enlace recibido por correo, debemos comprobar también en qué dirección web estamos realmente. No basta con reconocer un logotipo o un diseño familiar.
Y ante cualquier duda existe una medida muy sencilla: no utilizar el enlace del mensaje. Podemos cerrar el correo y acceder directamente al servicio desde nuestra dirección habitual, un favorito del navegador o escribiendo nosotros mismos la dirección.
Si el mensaje procede aparentemente de un proveedor, compañero o cliente y la petición resulta extraña, también podemos verificarla utilizando otro medio de comunicación, por ejemplo mediante una llamada telefónica a un número que ya conozcamos.
Conviene recordar, además, que los mensajes fraudulentos ya no tienen por qué contener faltas de ortografía o estar mal redactados. Hoy pueden presentar un lenguaje perfectamente natural y una apariencia muy profesional.
La seguridad también depende de nuestros hábitos
Podemos disponer de antivirus, filtros de correo, sistemas antispam y otras soluciones de seguridad, pero los delincuentes saben que una de las formas más eficaces de superar las barreras tecnológicas consiste en atacar directamente al usuario.
Por eso la formación y unos buenos hábitos son tan importantes como las herramientas de protección.
Utilizar contraseñas diferentes para cada servicio, activar sistemas de autenticación adicionales, mantener los equipos actualizados y aprender a identificar mensajes sospechosos reduce considerablemente las posibilidades de sufrir un incidente.
En el caso de las empresas, también resulta recomendable revisar periódicamente la configuración de seguridad del correo, los métodos de recuperación de cuentas, las reglas de reenvío y los permisos de acceso de los usuarios.
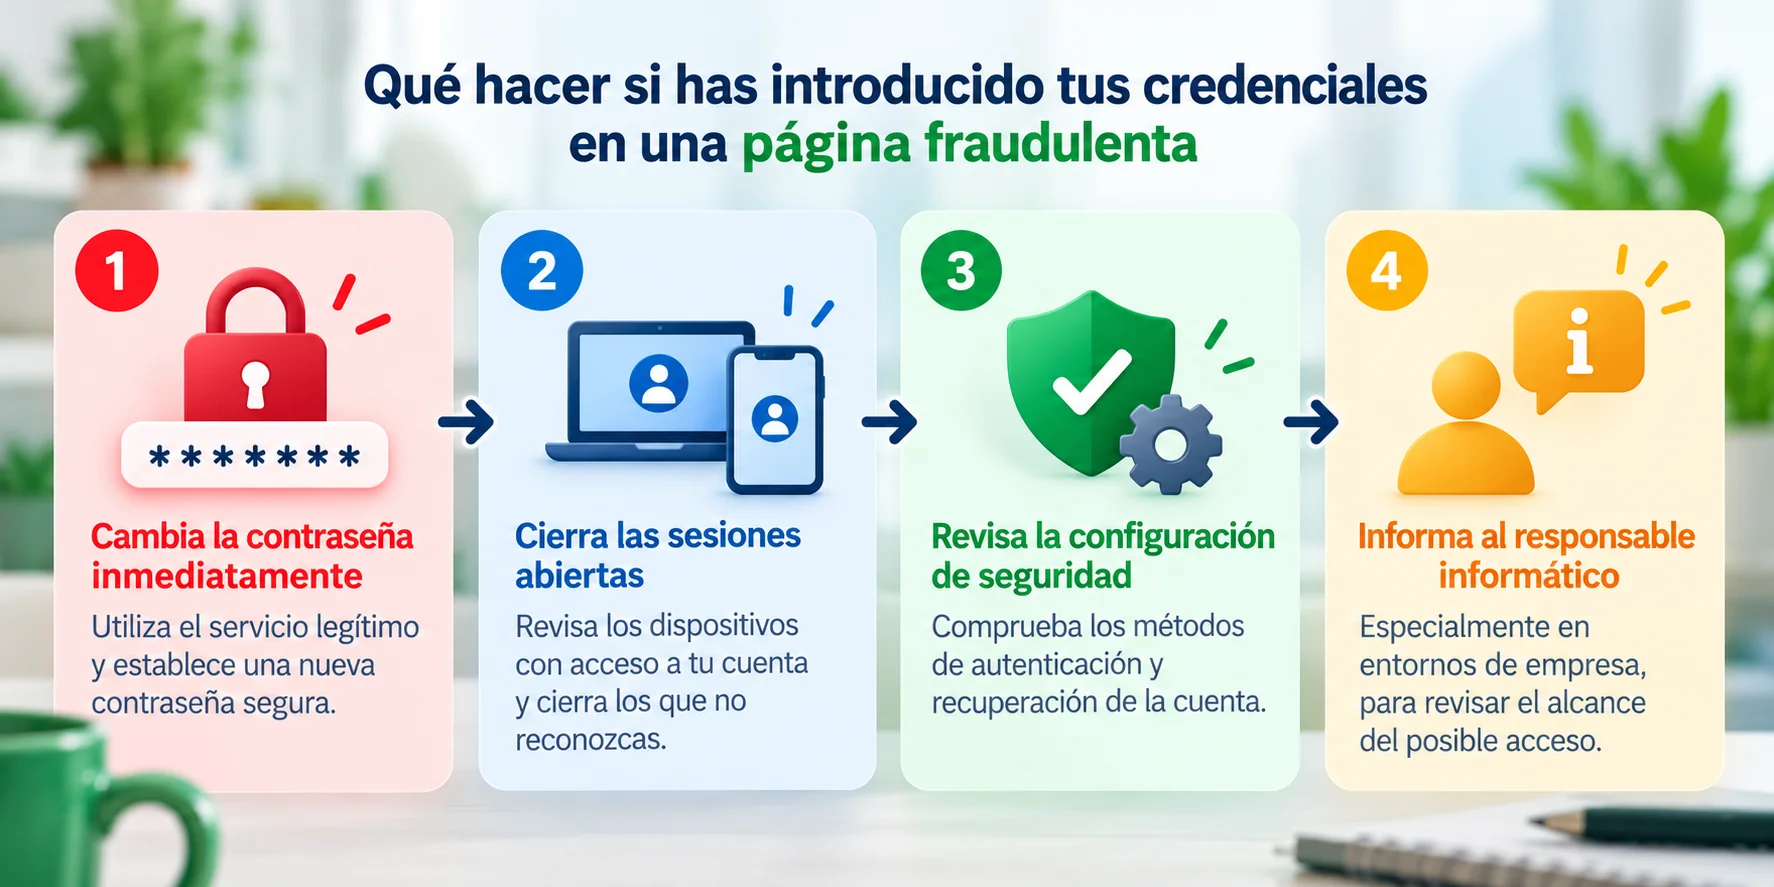
Y si sospechamos que hemos introducido nuestras credenciales en una página fraudulenta, no debemos esperar a comprobar si ocurre algo.
Conviene actuar cuanto antes: cambiar la contraseña desde el servicio legítimo, cerrar las sesiones abiertas, revisar los métodos de autenticación y recuperación configurados en la cuenta y comprobar si se han producido accesos o modificaciones que no reconocemos.
En cuentas empresariales también es fundamental comunicar cuanto antes el incidente al responsable o servicio informático. Puede ser necesario revisar los registros de acceso, revocar sesiones activas, comprobar reglas de correo sospechosas y determinar si se ha enviado información fraudulenta a terceros.
Prevenir suele ser mucho más sencillo que recuperar una cuenta comprometida
En InfoRepara trabajamos habitualmente con empresas y profesionales ayudándoles tanto en la resolución de incidencias como en la configuración, mantenimiento y protección de sus sistemas informáticos.
La seguridad del correo electrónico se ha convertido en una parte fundamental de esa protección. Configurar correctamente Microsoft 365, Google Workspace u otras plataformas, utilizar autenticación multifactor y establecer unas pautas básicas entre los usuarios puede evitar problemas mucho más difíciles de resolver una vez producido el acceso no autorizado.
Porque, en muchas ocasiones, no hace falta que un delincuente encuentre una vulnerabilidad técnica compleja: basta con que alguien introduzca sus credenciales en el lugar equivocado.
Y, sobre todo, debemos recordar algo muy sencillo: si un correo electrónico nos lleva a una página que solicita nuestra contraseña, merece la pena dedicar unos segundos a comprobar dónde estamos antes de escribirla.
